Hõbekuuli otsides? Ründavate küberoperatsioonide põhimõtted, 1. osa

Ilmus ajakirjas Sõdur nr 5/2026
Mõne tunni jooksul kadus internetiühendus kümnetel tuhandetel modemitel üle Ukraina, sealhulgas juhtimis- ja kontrollisüsteemi seadmetel, mida kasutati Ukraina kaitsel. Rünnak ei piirdunud üksnes Ukrainaga, sest kaasneva efektina jäid ilma kaugjuhtimisvõimest ligi 5800 Enercon tuuleturbiini Saksamaal ning internetita jäid kümned tuhanded tavakasutajad Prantsusmaal, Poolas, Ungaris ja mujal Euroopas.
Hilisemal hinnangul oli GRU ründeüksus 74455 (APT44 ehk Sandworm) tunginud võrku ühe valesti seadistatud VPN-lüüsi kaudu, hõivanud haldusvõrgu võtmeseadmed ning kasutanud lõpuks legitiimseid halduskäske, et laadida modemite mällu andmeid kustutav kahjurprogramm nimega AcidRain. USA, Ühendkuningriik, Euroopa Liit ja ligi kaks tosinat riiki omistasid rünnaku Venemaale ühiselt, mis oli üks suurimaid koordineeritud omistamisi küberrünnakute ajaloos.
Viasati juhtum sisaldab kõiki elemente, mis iseloomustavad operatsioonitasandi küberrünnakut: täpne ajastus enne sissetungi ja sõjaliselt relevantne sihtmärk. Rünnak tekitas sõja esimestel tundidel hõõrdumist, sundis improviseerima ja raiskas väärtuslikku aega kaitse organiseerimisel. Siiski see ei halvanud Ukraina kaitset ega murdnud rahva vastupanutahet.
Nädalaid varem toimusid Ukraina vastu strateegiatasandi küberründed, mille tagajärjel kustutasid pahavara WhisperGate ja HermeticWiper riiklikke andmeid enne sissetungi. Võib eeldada, et eesmärk oli halvata kogu riigi valitsussüsteem ning tekitada eksistentsiaalne kaos. Ent loodetud efekti ei saavutatud, sest ei suudetud takistada riigi funktsioneerimist ja sõjalise vastupanu organiseerimist.
Seega saab väita, et strateegiatasandi ründavad küberoperatsioonid ei ole sõjapidamise „hõbekuul“, mis suudab iseseisvalt murda vastase tahte või halvata riigi toimimise. Selle asemel on vajalik korraldada mitmeid koordineeritud ründeid pikema aja jooksul, et saavutada efekt tegevuste kumulatiivse summana. Samuti on vaja integreerida need ründetegevused sõjalisse plaani ning toetada kineetilisi, luure- ja infooperatsioone.
Kübersõja kaks koolkonda
Kaks aastakümmet hiljem võttis sarnase, ent veelgi kindlama seisukoha USA endine terrorismivastase võitluse koordinaator Richard Clarke, kelle raamat „CyberWar“ (2010) hoiatas stsenaariumi eest, kus vastane suudab mõne tunniga halvata riigi elektrivõrgu, finants- ja transpordisüsteemi, mis tekitab n-ö „digitaalse Pearl Harbori“.
Nimetatud autorid moodustavad koolkonna, mida võib nimetada kübersõja apologeetideks. Koolkonna veendumus on, et küberruum on saanud potentsiaalselt otsustavaks sõjapidamise domeeniks, kus ühe hästi sooritatud ründe või kampaaniaga saavutatakse strateegiline võit ilma tankide ja jalaväeta.
See narratiiv sarnaneb tähelepanuväärselt 1920.–30. aastate õhusõjateooriaga, mille kuulsaim esindaja oli Itaalia kindral Giulio Douhet. Ta väitis, et tulevased sõjad võidetakse õhus ning piisavalt massiivne strateegilise pommitamise kampaania tsiviilelanikkonna ja tööstuse vastu murrab rahva vaimu ja tahte niivõrd kiiresti, et maapealne sõjategevus muutub tarbetuks.
Ent ajalugu näitas seda teesi liialdatuna. Saksamaa ja Jaapani pommitamine teises maailmasõjas tekitas küll ulatuslikku hävingut, kuid ei murdnud üksinda kummagi riigi sõjalist vastupanuvõimet nii kiiresti ega puhtalt, nagu Douhet ennustas.
Seega tuleb kahtluse alla seada ka eksistentsiaalse küberrünnaku korraldamise võimalus. 2010. aastate alguses hakkasid teoreetikud strateegilise kübersõja narratiivile vastu vaidlema. Politoloog Thomas Rid väitis oma raamatus „Cyber War Will Not Take Place“ (2013), et suurem osa sellest, mida nimetatakse kübersõjaks, on tegelikkuses luure, sabotaaž või infomanipulatsioon. Need on vahendid, mis toetavad poliitikat, kuid ei kujuta endast sõda Clausewitzi klassikalises tähenduses, sest neil puudub sõja jaoks vajalik vägivaldsus, instrumentaalsus ning sageli on poliitiline tahe peidetud.
Lucas Kello täpsustas seda seisukohta oma raamatus „The Virtual Weapon and International Order“ (2017), argumenteerides, et küberoperatsioonid asuvad rahu ja sõja vahelises hallis tsoonis ning nende mõju avaldub pigem strateegilise mõjutamise ja destabiliseerimise, mitte otsustava sõjalise võidu kaudu.
Julgeolekuanalüütikud Erica Borghard ja Shawn Lonergan näitasid empiiriliselt, et küberoperatsioonidel on väga piiratud sunnivõime (coercive power) ning need sunnivad harva vastast oma käitumist muutma, kui neid ei kasutata koos teiste survevahenditega.
Jon Lindsay, analüüsides Stuxneti juhtumit, mida käsitletakse sageli kui kõige ilmekamat küberrelva kasutamise näidet, jõudis järeldusele, et isegi äärmiselt keerukas, aastaid ette valmistatud operatsioon, mis kahjustas (2009. a – toim) Iraani Natanzi rikastustehase tsentrifuuge, ei murdnud Iraani tuumaprogrammi, vaid lükkas selle vaid mõneks aastaks edasi. Pealegi ka Stuxnet ei olnud üks rünnak, vaid mitmeaastane kampaania, mis kombineeris füüsilise ligipääsu, tarneahela infiltreerumist ja täpselt sihitud pahavara.
Michael Fischerkeller, Richard Harknett ja Emily Goldman (2022) väitsid oma teoorias (Cyber Persistence Theory), et küberruum ei toimi otsustavate lahingute põhimõttel. Strateegiline edu ei teki üksikute sõda otsustavate küberrünnakute kaudu, vaid pideva kohalolu ja kestva tegevuse (persistent engagement) kumulatiivse tulemusena.
Ka viimased sõjalised konfliktid Ukrainas ning Iisraeli-USA ja Iraani vastasseis kinnitab pigem Ridi, Kello ja Lindsay liini kui Arquilla-Ronfeldti-Clarke’i liini. Küberoperatsioonid on neis konfliktides mänginud rolli ühendoperatsioonide kontekstis, samas strateegilises kontekstis on nende mõju pigem piiratud. See tähendab, et nende tegelikku väärtust tuleb otsida mitte ainult strateegia-, vaid ka operatsiooni- ja taktikatasandi loogikast.
Kübersõja apologeetide peamine eksitus oli küberrünnaku käsitlemine iseseisva strateegilise instrumendina. Reaalsuses omandavad ründavad küberoperatsioonid sõjalise tähenduse üksnes koostoimes ja sünkroonis teiste sõjapidamise domeenidega. Ilma selle sünkroniseerimiseta on üksik küberrünnak, olgu see kui tahes tehniliselt erakordne, pigem lärmakas, ent lõpuks tähtsusetu episood.
Struktuursed põhjused
Neli struktuurset põhjust selgitavad, miks küberründe efektid väljenduvad üksnes paljude operatsioonide kumulatiivse summana.
Esimene põhjus: igaks operatsiooniks on vaja aeganõudvat luuret ja ettevalmistust.
Küberründeoperatsioone iseloomustab selle ettevalmistavas etapis kogutav suur andmemaht, et selgitada rünnatava süsteemi võimalikke pääsupunkte. Mida kõrgemalt väärtustatud on sihtmärk, seda kaitstum see on. Üldiselt on selliseid sihtmärke vähe ning vastane teab, et nende kaitseks tuleb rakendada meetmeid, nagu mitu korda kontrollitud autentimine kuni internetist eraldamiseni.
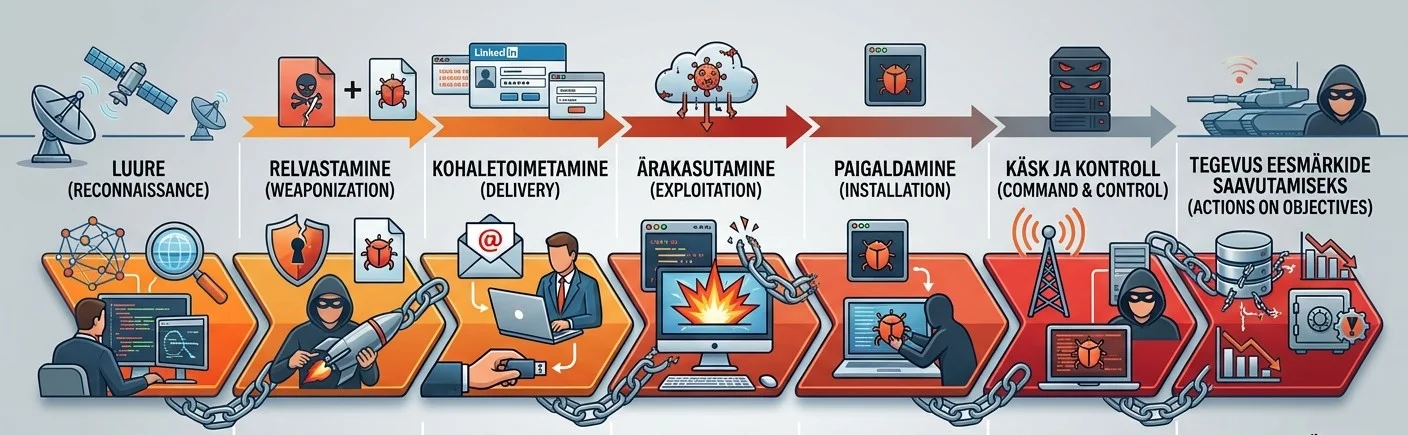
Tasub selgitada, mida üksik küberründeoperatsioon tehniliselt ja protseduuriliselt endast kujutab. 2011. aastal avaldasid Ameerika kaitsetööstusettevõtte Lockheed Martin analüütikud Eric Hutchins, Michael Cloppert ja Rohan Amin kontseptsiooni, mida hakati kutsuma küberründe jadamudeliks (cyber kill chain). Nad laenasid sõjalisest terminoloogiast mõiste „tapuahel“ ning kirjeldasid etappe, mis peavad toimuma, et üks kaugrünnak sihtmärgini jõuaks ja mõju saavutaks.
Järgnevalt kirjeldatud tegevused tuleb läbida jadamisi ükskõik millise küberründe sooritamisel.
- Luure (reconnaissance). Pärast sihtmärgi valikut kaardistab ründaja sihtmärgi ning selgitab, millist tarkvara ja seadmeid kasutatakse, kes on organisatsiooni töötajad, millised on nende avalikud digijäljed ning missugused lepingulised ja tarnijasuhted eksisteerivad. Riiklike rühmituste puhul, nagu Vene Föderatsiooni APT28 ja APT29, võib see etapp kesta kuid, kui mitte aastaid. Küberoperaatorid jälgivad sihtmärgi avalikke teateid, LinkedIni profiile, skaneerivad kestvalt avatud võrguporte ja vajaduse korral uurivad ka füüsilist julgeolekukorraldust. See etapp on aeganõudev, kuid sageli tehniliselt lihtne. Enamik infot on avalikult kättesaadav (kasutades avalike allikate luure (OSINT) võimalusi), ent parima tulemuse saavutamiseks on vaja koostada mitmel luuredistsipliinil põhinev andmepakett. Lähtudes planeeritavast kohaletoimetamise mehhanismist, võib tekkida vajadus kaardiluure või füüsilise sihtmärgi jälgimise järele. Samuti asutakse selles etapis ette valmistama pahavara ja ründetaristut.
- Relvastamine (weaponization). Kogutud teabe põhjal valmistatakse ette konkreetsed tööriistad, mõeldakse läbi kohaletoimetamise mehhanism ja viimistletakse ründeks kasutatav IT-taristu. Selles etapis luuakse või hangitakse pahavara (exploit), pakendatakse see näiteks mõnes dokumendis ja koostatakse õngitsuskiri, mis on kohandatud määratud sihtmärgi jaoks. Selle sammu keerukus võib kõikuda tähelepanuväärselt: valmis, „riiulilt võetud“ lunavara kohandamine võtab tunde, aga Stuxneti puhul kulus tundmatute, varem avastamata haavatavuste (nn nullpäeva haavatavuste) leidmiseks ja tööstusliku juhtimissüsteemi käitumise täpseks matkimiseks aastaid spetsialiseeritud inseneritööd. Sõltuvalt ründe omistatavuse ohust tuleb leida vajalik efektiivne vahend ning puhastada see ründaja digitaalsetest markeritest. Mõnel juhul on aga selles etapis vaja lisada digitaalsed markerid, mis viitavad mõnele teisele riigile või organisatsioonile (nagu näiteks Olympic Destroyer pahavara, mis viitas APT28 asemel Põhja-Korea häkkeritele). Jalaväeterminoloogiast lähtudes on see võrreldav ründeüksuse ettevalmistamisega enne lähtejoone ületamist. Seetõttu on selle etapi õige läbimine kriitilise tähtsusega küberründe õnnestumisel.
- Kohaletoimetamine (delivery). Valitud tööriist tuleb sihtmärgini toimetada õngitsuskirja, nakatatud USB-pulga, tarneahela kaudu (nagu Viasati puhul valesti seadistatud VPN-lüüsi ärakasutamine) või kompromiteeritud veebilehe kaudu. See on tänapäeval üks kõige lihtsamaid ja kiiremaid etappe: õngitsuskirjade koostamise ja saatmise saab suuresti automatiseerida. Tehisintellekti rakendamine on seda protsessi veelgi kiirendanud ja usutavamaks muutnud, sest genereeritud sõnumid ei sisalda enam samu keelevigu ja stiiliprobleeme, mis varem õngitsuskirju reetsid. Siiski tuleb arvestada ka sihtmärgisüsteemi kaitstusega. Piiratud juurdepääsuga süsteemide puhul võib see vajada füüsilist kohaletoimetamist äraandjate (insider) abil või erioperatsiooni korraldamise teel.
- Ärakasutamine (exploitation). Siin toimub tegelik sissemurdmine, kus süsteemi haavatavust ja inimeste nõrkusi kasutatakse selleks, et käivitada ründaja kood sihtsüsteemis. Tavalise IT-taristu (kontoriarvutid, veebirakendused) puhul on see tänu automatiseeritud tööriistadele ja laialdaselt kättesaadavatele haavatavuste andmebaasidele suhteliselt kiire samm. Kõige keerukam on see aga tööstuslike juhtimissüsteemide (ICS/SCADA) või piiratud juurdepääsuga süsteemide vastu, kus internetiühendust pole ja ligipääs nõuab kas füüsilist kohalolekut või pikaajalist tarneahela infiltreerimist. See muutis ka näiteks Stuxneti ja Industroyer2 nii haruldaseks ja aeganõudvaks. Etapid 3 ja 4 käivad käsikäes, sest siin rakendatakse tegevused „ukse avamiseks“, ent veel ei ole saavutatud kontrolli süsteemi üle. Tõmmates paralleele jalaväe ründetegevusega, on vastase positsioonidesse sisse murtud, ent neid ei ole veel hõivatud. Sellele sammule peab järgnema ründaja jaoks vajalike kasutajaõiguste saamine.
- Paigaldamine (installation). Ründaja loob IT/OT süsteemis püsivuse, kasutades tehnikaid, mis säilitaks ka pärast süsteemi taaskäivitust tagaukse. Sellega välditakse ligipääsu kaotust rünnaku võimaliku avastamise korral. Selles etapis on vaja hoolikat peidetust, sest liiga agressiivne tööriist käivitab küberkaitsesüsteemides kiiresti häired, liiga ettevaatlik tegutsemine aga ei pruugi anda vajalikku kontrolli. Tänapäeval eelistatakse üha enam nn IT baasressursside (living off the land) tehnikaid, milleks kasutatakse juba süsteemis olemasolevaid, legitiimseid haldustööriistu. Nende kasutamine muudab avastamise oluliselt raskemaks, sest tegevus sarnaneb igapäevase administraatoritööga. Selles etapis tuleb leida ka viisid võimalikult kiirelt IT-võrgus täiendavate nõrkade süsteemiosiste ärakasutamiseks (läbides korduvalt etappe 1–4), et kindlustada positsioonide hõivatus.
- Kontrolli saavutamine (command and control, C2). Ründaja loob püsiva sideliini kompromiteeritud süsteemi ja enda IT-taristu vahele, et rakendada käske ja koguda infot. See samm on tänapäeval muutunud lihtsamaks tänu pilveteenuste ja legitiimsete kaubanduslike platvormide (nt failijagamisteenused või isegi sotsiaalmeedia) ärakasutamisele käsuliikluse peitmiseks tavapärase andmeedastusvoo sisse. Tihti leiavad küberkaitsemeeskonnad pikalt süsteemis olnud vastase just selles etapis, sest toimub rutiinne ühendus mõnele tuntud pahaloomulisele veebiaadressile. Siiski hästi korraldatud, s.o mitterutiinne, võrguliiklusesse sulanduv ühendus tagab kohalolu aastateks.
- Eesmärgi saavutamine (actions on objectives). Lõpuks toimub määratud efekti saavutamine, nagu andmete väljaviimine, süsteemi kustutamine (nagu AcidRaini puhul), tööstusliku protsessi häirimine (nagu Industroyer2 puhul) või teabega manipuleerimine. See viimane samm võib olla tehniliselt lihtne ja kiire, nagu näiteks failide kustutamine, ent selle mõju ulatus sõltub täielikult sellest, kui hästi olid eelnevad etapid ette valmistatud ning mis oli peamine eesmärk. Kui operatsiooni julgeolek või sõnaselge keeld seda ei nõua, tuleks positsioone hoida ning jääda süsteemi nädalateks või kuudeks, koguda luuret ja valmistuda järgmiseks tegevuseks.
Kokkuvõttes on kõige keerukamad ja aeganõudvamad etapid luure ja relvastamine kõrge väärtusega, hästi kaitstud sihtmärkide vastu (tööstuslikud juhtimissüsteemid, internetiühenduseta salastatud võrgud, vastase C2 võrgud), sest need nõuavad eriteadmisi, mõnikord füüsilist ligipääsu ja pikka ettevalmistusaega, mida ei saa kiirendada ilma avastamisriski suurendamata. Kõige lihtsamaks ja kiiremaks on aga muutunud kohaletoimetamise ja esmase sisenemise etapp tavalistesse IT-süsteemidesse. Tänu automatiseeritud tööriistadele, pilveteenuste ärakasutamisele ja üha enam ka tehisintellektile, mis kiirendab nii sihtmärgi kaardistamist kui ka usutava õngitsussisu loomist. See eeldab ikkagi esimese kahe etapi süsteemset läbimist ja mõningal määral ka sõjalist õnne (lootuses, et kasutaja küberhügieen on halb või IT-süsteemi ei ole vahepeal parandatud).
Hilisemad mudelid on Lockheed Martini raamistikku täpsustanud. Unifitseeritud ründeahel (unified kill chain, 2017), mille töötas välja hollandi teadlane Paul Pols, laiendab Lockheed Martini lineaarset mudelit, lisades etapid külgsuunalise liikumise ja tegevustee jaoks, kui ründe käigus on hõivatud positsioonid. Küberkaitsjad kasutavad teemant-mudelit (diamond model, 2013), mis rõhutab nelja omavahel seotud elementi: ründajat, ohvrit, võimet ja infrastruktuuri, aidates luureanalüütikutel mõista, miks konkreetne rühmitus konkreetset sihtmärki ründab. Eelnevat toetab MITRE ATT&CK raamistik, mis kannab süstemaatiliselt kataloogi sisse sadu konkreetseid tehnikaid ja taktikaid, mida kasutavad reaalsed ründajad ka sõjaväeliste ja riiklike rühmituste puhul.
Üksainus operatsioon on järjestikuste sammude ahel, mis nõuab luuret, ettevalmistust, kannatlikkust ja sageli ka mitmesuguste võimete kombineerimist. Operatiivse ja strateegilise mõju saavutamiseks on vaja läbida mitme sihtmärgiga jadaahel, mis peab olema omavahel nii ajaliselt kui sisuliselt sünkroniseeritud teiste sõjapidamisvahenditega. Seega ei ole reaalne, et üksik küberrünnak suudaks vastase murda. Igaks üksikuks küberrünnakuks on vaja oma plaani ning nende koordineerimine suuremaks kampaaniaks nõuab head planeerimisvõimet.
Teine põhjus: mõju on sageli ajutine ja taastatav.
Kui ettevalmistus õnnestub ja rünnak jõuab oma eesmärgini, on tulemus enamasti ajutine. Erinevalt füüsilisest hävingust saab enamiku küberrünnakute tagajärgi, nagu andmekadu või süsteemide seiskumine, parandada tundide või päevadega, juhul kui varundus ja taastesüsteemid on olemas. Viasati modemid said suures osas asendatud ja Ukraina side taastus kiiresti.
Samuti on sõjaajalugu näidanud, et rünnatava riigi elanikkond adapteerub olukorraga. Seetõttu ei saa strateegilist mõju otsida üksiku süsteemi kompromiteerimisest, vaid konstantsest kaudsest ja kumulatiivsest toimest.
Siin sobib pigem analoogia mere-, mitte õhusõjast. Ameerika mereväeteoreetik Alfred Thayer Mahan kirjeldas 19. sajandi lõpus kontrolli merealade üle (command of the sea) kui vahendit, mis üksinda sõda ei võida, kuid võimaldab kontrollida kaubandusvooge, isoleerida vastast tema ressurssidest ja kurnata teda pika aja jooksul. Sama kehtib ka kriitilise digitaalse infrastruktuuri kontrolli kohta tänapäeval. Efektide saavutamiseks küberdomeenis on vajalik konstantne surve.
Hübriidsõja tingimustes, kus vastaspooled hoiavad teadlikult ametlikku eitatavust ja püüavad vältida avaliku sõjaseisukorra väljakuulutamist, on strateegilise mõju saavutamine veelgi kaudsem ning toetub tihedalt kahe valdkonna – infooperatsioonide ja küberoperatsioonide – koostoimele.
Kuna valdav enamik tänapäeva infovoost liigub digitaalsete kanalite kaudu, eeldab tõhus infooperatsioon enamasti eelnevat küberoperatsiooni: meediaväljaande, riikliku inforakenduse või mõjuka sotsiaalmeediakonto ülevõtmine on sõnumi kohaletoimetamise eeltingimus nii nagu tapaahela kolmas etapp (kohaletoimetamine) on eeltingimuseks kõigile järgnevatele. 2026. aasta veebruaris Iraani riikliku palvusrakenduse ja riikliku televisiooni ülevõtmine propagandasõnumite edastamiseks illustreerib seda suurepäraselt. Ilma küberdomeeni eelneva kontrollita ei jõua infooperatsioon oma sihtrühmani, mistõttu küberoperatsioon toimib siin infosõja „transpordivahendina“, mitte omaette eesmärgina.
Kolmas põhjus: kõrgema mõjuga operatsioonid on haruldased ja tehniliselt keerulised.
Isegi kui ettevalmistus ja ajastus õnnestuvad, ei suuda enamik operatsioone tekitada tõeliselt suure mõjuga intsidenti, v.a juhul, kui see intsident julgeolekustatakse poliitilisel tasemel. Kõige silmapaistvamad ründed, nagu tööstuslike juhtimissüsteemide (ICS/SCADA) väljalülitamine või piiratud juurdepääsuga võrkudesse tungimine, eeldavad detailseid teadmisi konkreetsest tehnilisest keskkonnast ja nii mõnigi kord ka füüsilist ligipääsu, mistõttu ei saa neid masstoota ega suunata sama efektiivsusega paljude sihtmärkide vastu korraga.
Neljas põhjus: küberdomeen ei eksisteeri kunagi vaakumis.
Neljas ja kõige olulisem põhjus on see, et ükski operatsioon ei toimu isoleeritult. Vastane õpib ja kohaneb pärast igat rünnakut. See, mis töötas Viasati vastu 2022. aasta veebruaris, ei töötaks enam sama moodi praegusel ajal. Seega ei saa strateegilist eesmärki saavutada ühe suure löögiga, vaid ainult pideva, adaptiivse ja mitmekihilise operatsioonide vooga, mis on sünkroniseeritud teiste sõjapidamisvahenditega.
Järgneb